三连检测?骗局!
我们常常可以看到下面的评论和链接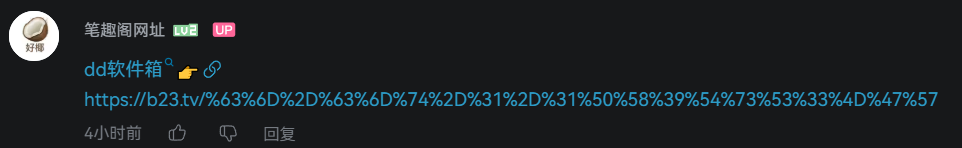
b23.tv是B站官方域名,但却可以解析到第三方界面,我们来拆解一下
一、 这个“验证界面”源码到底实现了什么功能?(它只是个路由器)
这两份HTML代码的核心功能完全一致,它们不是一个盗号程序,而是一个流量分发器。它实现的功能只有三个:
- 过滤“真人”与“审核”:利用
navigator.userAgent识别来源。如果是B站App内部打开(带BiliApp标识),展示诈骗页;如果是电脑浏览器(审核员用),展示正常页。 - 筛选“重复访客”:利用
localStorage记录访问状态(hasVisited)。第一次访问,给你看进度条和“验证失败”;第二次访问,直接跳转targetUrl。这样做是为了防止你截图举报或反复测试。 - 数据统计:嵌入了
51.la站长统计代码,骗子能精准看到“有多少人走到了这一步”(转化率漏斗)。
这个界面本身,不会盗取你的任何账号信息,因为它根本没有向后端发送任何手机号或密码的接口。
二、 真正的杀招在“跳转后的网站”(targetUrl)
源码中有一段极其显眼的明文代码(两份源码各指向不同目标),这才是决定是否“盗号”的关键:
情况A:指向 coootbilibili33.cc(来自 2.txt)
window.location.href = "https://coootbilibili33.cc";
- 会不会盗号?—— 会,且是精准盗号。
- 机制分析:这个域名是个高仿钓鱼站(注意
cooot和bilibili的拼写错误)。当你被强制跳转过去后,它会展示一个和B站登录界面一模一样的页面,让你输入账号、密码、甚至手机验证码。 - 后果:你输入的账号密码被骗子实时接收,用于登录你的B站账号,发布违规内容、骗取更多粉丝,或盗取你的账号资产(如贝壳、大会员权益)。这才是源码背后真正的“盗号”环节。
情况B:指向夸克网盘 pan.quark.cn/s/ac54d77dc3b4(来自 sljc.txt)
var targetUrl = "https://pan.quark.cn/s/ac54d77dc3b4";
- 会不会盗号?—— 目前界面本身不盗号,但这是一个“可控的定时炸弹”。
- 机制分析:夸克网盘链接只是一个中转诱饵。骗子让你以为“验证失败”后依然给了你资源,从而打消你的疑虑。
- 潜在的盗号/恶意行为:
- 动态替换:夸克网盘内的文件是可以随时替换的。骗子今天放一个空文件夹,等链接传播开了,明天就可以在里面放一个命名为“破解补丁.exe”的远控木马。你下载运行后,电脑或手机就被完全控制(盗取微信、QQ、游戏账号)。
- 二次引流:这个网盘链接的简介或压缩包密码,通常写着“加QQ群/关注公众号获取”,将你引流到私域进行下一步精准诈骗(如付费资源、刷单诈骗)。
三、 总结:紧扣源码的真相
针对你提供的源码,结论非常明确:
- “三连验证”界面(源码本身):不盗号。它只是一个强制跳转工具,主要功能是躲避审核和统计上当人数。
- 跳转目标 A(
coootbilibili33.cc):盗号。这是一个B站高仿钓鱼登录页,直接窃取账号密码和验证码。 - 跳转目标 B(夸克网盘):目前不盗号,但极其危险。它利用网盘的“可控性”,随时可能变成病毒木马的分发站,或是钓鱼引流的跳板。
这个骗局的核心逻辑不是“界面帮你验证三连”,而是“界面逼你跳转到骗子预设的任意站点”。 那个跳转链接(targetUrl)才是真正的“万恶之源”,它可以随时被骗子改成任何钓鱼页面、木马下载链接或成人App下载页。只要点了这个验证界面的跳转,你就已经踏入了骗子布置好的下一层陷阱。